保险这一行,从递出第一张报价单开始就在处理个人信息:出生日期、驾驶记录、 理赔历史、健康状况、财务状况、家庭成员。监管方的胜任力框架把 「识别相关隐私法」列为 Level 1 的应知应会,而这块内容考试口径几乎没有。
难点不在条文,在分层。同一次「把客户资料发错了人」, 可能同时踩三条完全不同的线,后果各不相同。 把它们混成一层,是这块内容最常见的错。
一 · 制度设计:三层,后果各不相同
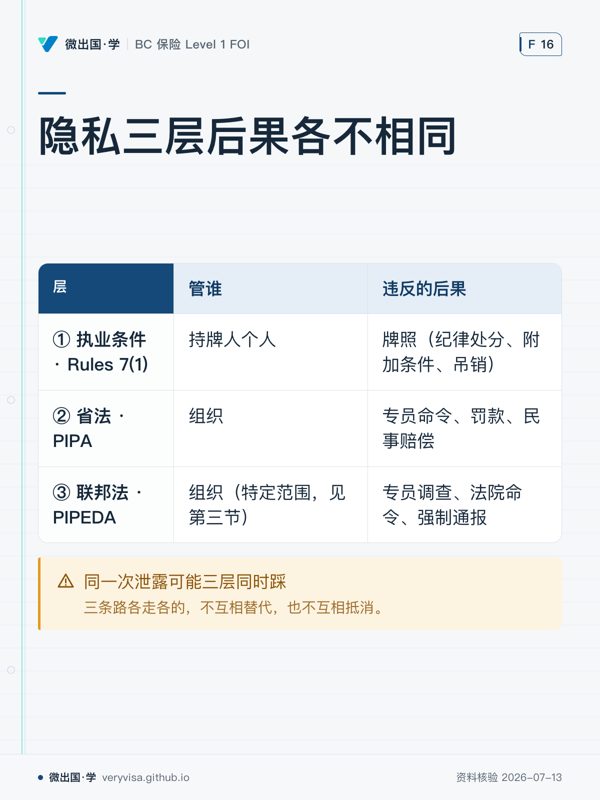
| 层 | 规则 | 管谁 | 违反的后果 |
|---|---|---|---|
| ① 执业条件 | Insurance Council Rules 7(1) 严格保密义务 | 持牌人个人 | 牌照(纪律处分、附加条件、吊销) |
| ② 省法 | BC《Personal Information Protection Act》(PIPA) | 组织 | 专员命令、罚款、民事赔偿 |
| ③ 联邦法 | 《PIPEDA》 | 组织(特定范围,见第三节) | 专员调查、法院命令、强制通报 |
ℹ️
同一次泄露可能三层同时踩
一个持牌人把客户资料发给了不该发的人: 对 Council 是违反 RULE 7(1)(牌照问题), 对客户与省隐私专员是违反 PIPA(法律问题), 若资料流出了省界或国界,还要再叠一层 PIPEDA(含强制通报)。 三条路各走各的,不互相替代,也不互相抵消。
✕
第 ① 层的例外只有两个,而且写死了
RULE 7(1) 要求持牌人对专业关系中获得的、关于客户个人与业务事务的 全部信息严格保密(hold in strict confidence), 例外只有 客户明示授权(expressly authorized)与 法律要求(as required by law)。
「客户没说不让讲」不是授权。 原文是 expressly—— 默示、推定、「他应该不介意」都不成立。 用途也被锁定在该笔交易与同一客户的类似后续交易: 拿老客户资料去做交叉销售,在这条规则下是有问题的。
二 · 底层逻辑:为什么责任跟的是「控制」而不是「保管」
PIPA 有一句话,比任何具体条款都更能决定你的日常行为:
s.4(2):组织对其控制之下的个人信息负责, 包括不在该组织保管之中的个人信息。
这句话把「东西不在我这儿了,就不归我管」这条直觉直接推翻。
- 资料存在第三方云服务上 → 还是你的责任。
- 外包给一家理赔外包商处理 → 还是你的责任。
- 发给再保险人评估 → 还是你的责任。
为什么法律要这么设计? 因为客户只认识你。他把资料给的是你, 不是你的供应商。如果责任能随着数据一起外包出去, 那么「外包」就会变成规避隐私义务的标准手法。 把责任钉在控制上,等于对组织说:你可以把活外包,不能把责任外包。
第二句同样重要,它是整部法的尺子:
s.4(1):组织在履行本法责任时,须考虑 一个合理的人在该情形下会认为适当的做法。
收集(s.11)、使用(s.14)、披露(s.17)、安全保障(s.34) 用的是同一把尺子。所以 PIPA 不是一份「什么能做什么不能做」的清单, 而是一套在具体情形下问「合理吗」的判断框架。 这也解释了为什么它没有把每种情形都列出来——列不完。
三 · 现行政策 A:BC 到底适用哪部?分界不是省,是活动
联邦隐私专员公署的原话写得很清楚:
Alberta, British Columbia and Quebec have their own private-sector privacy laws that have been deemed substantially similar to PIPEDA.
而受省级「实质相似」法律管辖的组织,就其在该省内发生的收集、使用、披露, 一般豁免于 PIPEDA。
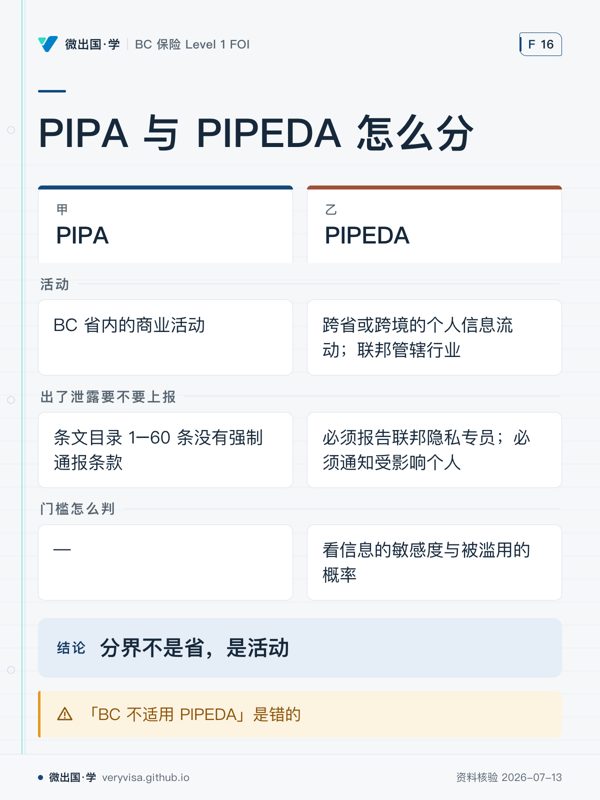
| 活动 | 适用 |
|---|---|
| BC 省内的商业活动 | PIPA(省法) |
| 跨省或跨境的个人信息流动 | PIPEDA |
| 联邦管辖行业(银行、电信、跨省运输等) | PIPEDA |
⚠️
「BC 不适用 PIPEDA」是错的
这是最流行的简化说法,而它把 PIPEDA 说没了。 正确说法:省内商业活动看 PIPA,跨省跨境与联邦行业看 PIPEDA。
想想实务场景就明白了:客户资料存在安大略省的服务器上、 或者你把资料发给一家美国的再保险人——那一刻就不是「省内」了。
这条分界有一个立刻能感受到的后果:强制泄露通报。
- PIPEDA 下:对构成 real risk of significant harm(重大伤害的真实风险) 的安全保障泄露,组织必须报告联邦隐私专员、必须通知受影响个人, 并且所有泄露都要留记录——无论是否达到那个门槛。 门槛怎么判?看两个变量:信息的敏感度与被滥用的概率。
- PIPA 下:条文目录 1–60 条没有强制通报条款。 (不代表没事——专员投诉、s.57 民事诉权、Council 的纪律程序都还在。)
所以「出了泄露要不要上报」这个问题,第一步永远是先判这次活动落在哪一边。
四 · 现行政策 B:PIPA 里必须记住的八件事
① 定义排除了两样东西。 s.1:personal information = information about an identifiable individual,含 employee personal information, 但不含 contact information 与 work product information。
⚠️
判断标准不是「这条信息是不是关于他」
客户的办公电话与职务通常属 contact information,不受同意规则约束; 而他的理赔记录、健康信息、财务状况当然是个人信息。 要问的是:它属不属于被排除的那两类。
② 「组织」也有边界。 s.1 的 organization 含个人、非法人团体、工会、 信托与非营利组织,但不含以个人或家庭身份行事的个人, 也不含公共机构(公共机构走另一部法)。
③ 视为同意(deemed consent,s.8)有两种情形。
- 目的对一个合理的人而言显而易见,且个人自愿提供了信息;
- 个人收到通知后,在合理机会内没有拒绝。
④ 同意可以撤回(s.9),只需合理通知;例外是撤回会使法律义务落空的情形。
⑤ 收集时就要告知目的(s.10(1))。 在收集之时或之前, 口头或书面告知收集目的;个人要求时,还要给出能答疑的那位 员工的职位名称与联系方式。
⑥ 必须指定合规负责人并对外公开(s.4(3)(4)(5)), 还要有政策和投诉流程(s.5)。 不是内部指定就完事——职位名称与联系方式要对公众公开; 政策与投诉流程要制定、执行,并应要求提供。
⑦ 查阅请求 30 天内答复(s.29),依 s.31 可再延 30 天(即最长 60 天),经专员许可可更长。
⑧ 保留期两头都有约束(s.35)。 用它做过直接影响该个人的决定的信息,至少保留一年 (让当事人有机会来查);目的已达成、且无法律或业务需要时, 必须销毁或去除可识别性。
✕
第 ⑧ 条推翻的是「留着以防万一」
很多经纪行的默认做法是「资料永远不删」。 PIPA 的立场恰恰相反:没有理由留着就要销毁。 一年是下限不是上限,而且只适用于「做过决定」的那部分信息。
安全保障(s.34) 用的还是合理性标准:作出合理的安全安排, 防止未经授权的取得、收集、使用、披露、复制、修改或销毁。
违反的代价(s.56、s.57):罚则上,个人最高 $10,000、 非个人最高 $100,000;民事上,专员命令或定罪终局之后, 受影响个人对其实际损害有独立的损害赔偿诉权。
五 · PIPEDA 的十项公平信息原则
框架点名要求识别相关隐私法,原则名本身是可考的:
问责 · 明确目的 · 同意 · 限制收集 · 限制使用披露与保留 · 准确 · 保障措施 · 公开 · 个人查阅 · 质疑合规
(Accountability · Identifying purposes · Consent · Limiting collection · Limiting use, disclosure, and retention · Accuracy · Safeguards · Openness · Individual access · Challenging compliance)
ℹ️
十项里有两项常被漏掉
Openness(公开) 与 Challenging compliance(质疑合规)—— 它们不像「同意」那样直觉,但恰恰是这两项让隐私制度可被外部检验: 组织必须公开自己的做法,个人必须有渠道挑战它。
对照 PIPA 会发现它们并不陌生:s.4(5) 公开隐私官信息 + s.5(c) 应要求提供政策 = Openness;s.5(b) 投诉流程 + Part 11 复议 = Challenging compliance。 两部法的骨架是同一副。
六 · 实务指导:一份能直接照做的清单
日常六件:
- 收集时说清目的,并且只收该目的真正需要的(s.10、s.11)。
- 同意留痕。视为同意能用,但能拿明示同意就拿明示同意—— 出事时你要拿得出东西。
- 传出去之前先问「这算不算跨省」。答案是「算」的那一刻, PIPEDA 那套(含强制通报)就上场了。
- 外包不等于卸责(s.4(2))。选供应商、签合同、约定安全要求, 都是你的合规动作。
- 保留期定下来并执行(s.35)。「永久保存」不是一个合规的默认值。
- 隐私官的职位与联系方式对外公开(s.4(5)), 投诉流程要真的能走通(s.5(b))。
出了泄露,按这个顺序走:
| 步 | 做什么 |
|---|---|
| ① | 止血:停掉还在泄的通道,收回或删除已流出的副本 |
| ② | 定性:涉及谁、哪些字段、多敏感、被滥用的概率多大 |
| ③ | 定管辖:这次活动是省内(PIPA)还是跨省跨境/联邦行业(PIPEDA) |
| ④ | 依管辖决定报不报:PIPEDA 且达到重大伤害门槛 → 报专员 + 通知个人;无论是否达标 → 留记录 |
| ⑤ | 另一条线:同时评估 Council Rules 7(1) 那一层——这关的是你的牌照,与前面四步并行 |
| ⑥ | 补洞并留痕:改流程、改权限、留下你做过什么的记录 |
🔧
第 ⑤ 步最容易被忘
前四步是「组织对法律」的义务,公司法务会盯。 第 ⑤ 步是「你对监管方」的义务,没人替你盯。 两条线的后果性质不同:前者赔钱,后者动牌照。
七 · 案例:三个场景,三种答案
场景一 · 同事借用客户名单。 另一个部门的同事想拿你的客户名单做交叉销售。 答:不行。RULE 7(1) 把用途锁定在该笔交易与同一客户的类似后续交易; PIPA 一侧也要过 s.14「合理的人会认为适当」这一关。 要做,先取得客户的明示同意。
场景二 · 客户的办公电话与理赔记录。 一位商业客户问你能不能把他公司的对接电话给某个供应商。 答:办公电话与职务通常属 contact information, 按 s.1 不算个人信息,不受同意规则约束。 但他的理赔记录是另一回事——那是个人信息,另走同意那一套。 同一个人的两类信息,答案不一样。
场景三 · 一封发错的邮件。 你把一份含二十位客户出生日期与保单号的附件,误发给了外部收件人。 答:先止血(请对方删除并确认);再定性(出生日期+保单号, 敏感度中等偏上,被滥用概率取决于对方是谁);再定管辖—— 如果那位收件人在美国,这就不是省内活动, PIPEDA 的强制通报评估随即启动,而且无论是否达标都要留记录。 同时按 RULE 7(1) 评估你自己这一层。
八 · 两个口径
这一块考试口径几乎没有内容,所以不存在「考试口径过时」型的分流。 真正需要分流的是另一组:
考试口径:答「BC 省内看 PIPA,跨省跨境与联邦行业看 PIPEDA」, 以及 PIPEDA 十项原则的名字、PIPA 的合理性标准与几个时限。 不要在卷面上写「BC 不适用 PIPEDA」。
实务口径:每一次涉及客户资料的动作,先问三句—— 这次活动落在哪一边? 这条信息属不属于被排除的两类? 我控制之下的东西是不是都盯住了(包括不在我手里的)? 出了事再补一句:牌照那一层要单独走。
术语对照
| 中文 | 英文 | 缩写 | 一句话 |
|---|---|---|---|
| 个人信息保护法(BC 省) | Personal Information Protection Act | PIPA | BC 省内商业活动的隐私法 |
| 个人信息保护与电子文档法 | Personal Information Protection and Electronic Documents Act | PIPEDA | 跨省跨境与联邦行业 |
| 实质相似 | substantially similar | — | 省法达到此标准,省内活动即豁免 PIPEDA |
| 视为同意 | deemed consent | — | 目的显而易见且自愿提供/通知后未拒绝 |
| 明示同意 | express consent | — | RULE 7(1) 例外只认这一种 |
| 联络信息 | contact information | — | 不算个人信息 |
| 工作成果信息 | work product information | — | 不算个人信息 |
| 雇员个人信息 | employee personal information | — | 算个人信息,另有专条 |
| 控制 vs 保管 | control vs custody | — | 责任跟控制走(s.4(2)) |
| 隐私官 | privacy officer | — | 须指定,且职位与联系方式对外公开 |
| 重大伤害的真实风险 | real risk of significant harm | RROSH | PIPEDA 强制通报的门槛 |
| 安全保障 | reasonable security arrangements | — | s.34 的标准,仍是「合理」 |
自查六问
- 同一次泄露会踩到哪三层? 三层的后果分别是什么?
- 客户资料存在安大略省的服务器上,适用哪部隐私法? 为什么答案不是「BC 就看 PIPA」?
- PIPA s.4(2) 那句「控制而非保管」,在外包场景下意味着什么?
- 客户的办公电话属于个人信息吗?他的理赔记录呢? 判断标准是什么?
- 哪一部法有强制泄露通报?门槛是什么?记录义务有没有门槛?
- 查阅请求要多久答复、可以延到多久?做过决定的信息至少要留多久?
本板块题库现有 110 题,其中练习池 50 题、模考专属池 60 题。
延伸:客户信息归谁管、中间还站着谁 是 MGA、无牌保险人、隐私法三块的入口页; 隐私部分以本页为准。RULE 7(1) 保密义务那一层的完整语境见 你这张牌照的边界。
本页知识卡
不看正文也能拿到这一节的核心内容:先看导读,再看图。点图放大,左右翻页。